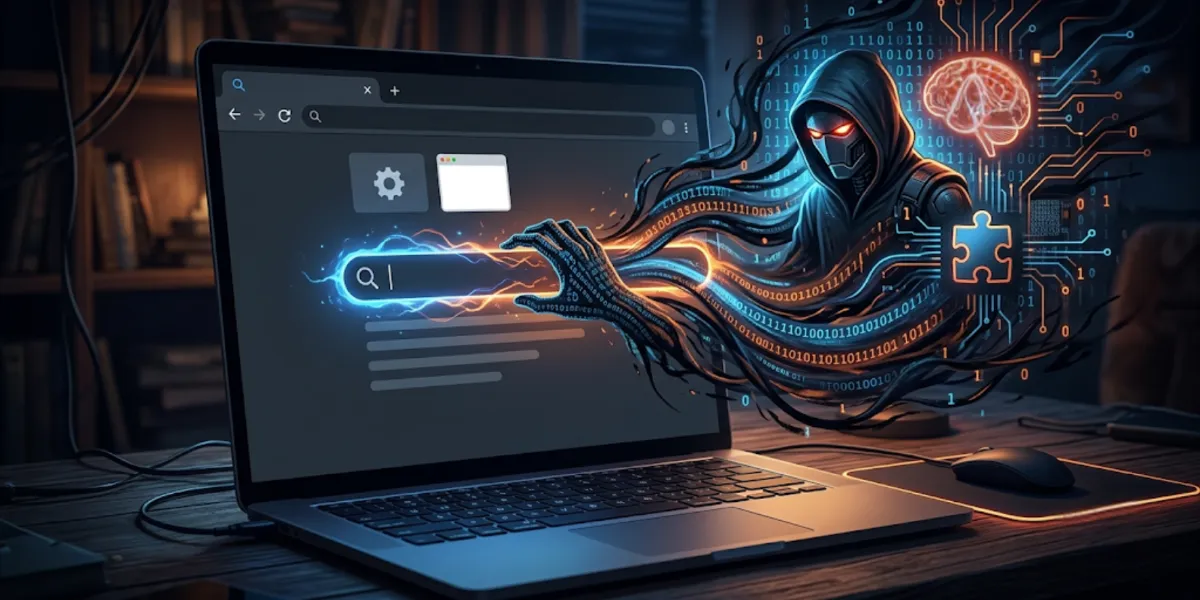
Een extensie die je zelf hebt geïnstalleerd geniet een merkwaardig soort vertrouwen. Jij koos ervoor, jij verleende de rechten, en daarna denk je er zelden meer aan. Precies dat vertrouwen is waar deze aanval van leeft. De extensie waar dit artikel over gaat breekt nergens in. Ze vraagt netjes om toestemming, krijgt die van jou, en doet vervolgens iets heel anders dan je dacht.
Deze tekst behandelt vier dingen. Zoals in de rest van deze reeks worden de grenzen van de bescherming eerlijk benoemd, zonder meer te beloven dan ze kan waarmaken.
Waarom nep-„productiviteitstools" het nieuwe paard van Troje zijn
Nu generatieve AI een vast onderdeel van de werkdag is geworden, installeren veel mensen browserextensies die directe antwoorden en assistentie in realtime beloven. Aanvallers zagen diezelfde trend. In plaats van gebruikers te dwingen dubieuze software te downloaden, doen ze iets veel eenvoudigers: ze bootsen vertrouwde AI-merken na en bieden de kopieën gratis aan in de officiële extensiewinkels.
De imitaties zien er precies uit als het origineel. Het juiste logo, wervende teksten, een strakke interface. Onder de productiviteitsfuncties schuilt echter één enkele, onzichtbare taak: het onderscheppen van je zoekverkeer.
Het punt is dat niets hier bedreigend oogt. Je zoekt naar een bekend hulpmiddel, vindt iets wat er identiek uitziet, en installeert het zonder aarzelen. De gelijkenis zelf is het wapen.
Hoe de stille kaping in zijn werk gaat
Oude zoekkapers waren makkelijk te ontmaskeren. Ze verruilden je standaardzoekmachine voor een spamsite of overspoelden je resultaten met pop-upadvertenties. Je merkte het meteen. De nieuwe generatie AI-imitaties werkt volledig in stilte, via een zogeheten „twee-sprong"-omleiding die je ervaring onaangetast laat. De aanval rust op drie stappen die samensmelten tot één beweging.
-
De toetsaanslagen worden onderschept
Bij de installatie vraagt de extensie brede rechten om „gegevens op alle websites te lezen en te wijzigen". Voor een AI-tool klinkt dat redelijk. Zodra je een zoekopdracht in de adresbalk typt, vangt de extensie die in realtime op. Elk teken dat je invoert gaat onmiddellijk door naar een server die de aanvaller beheert.
-
De onzichtbare sprong
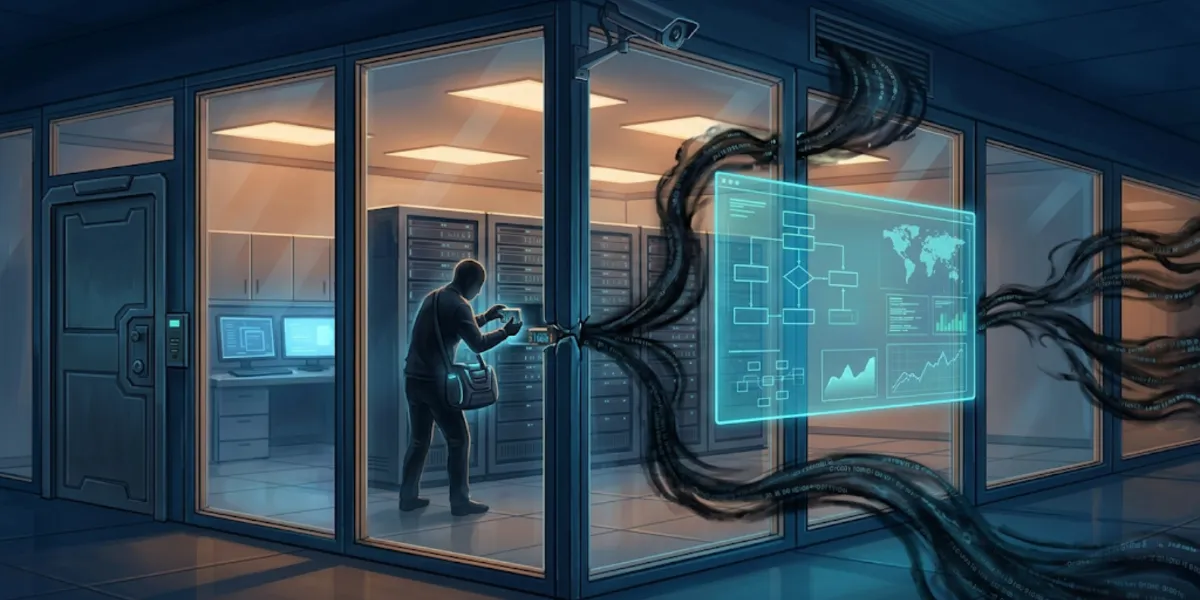
De extensie gebruikt de eigen mogelijkheden van de browser – zoals declaratieve omleidingsregels – om je zoekopdracht via de server van de aanvaller te laten passeren voordat de browser wordt doorgestuurd. De sprong gebeurt sneller dan je kunt waarnemen.
-
De naadloze aflevering
Nadat de server je zoekopdracht, je IP-adres en je browserheaders heeft gelogd, stuurt hij je direct door naar de zoekmachine die je verwachtte, zoals Google of Bing.
Je ziet volkomen normale zoekresultaten. Je merkt geen enkele vertraging. En je hebt geen idee dat je zoekgeschiedenis – die vaak gevoelige werkvragen, gezondheidskwesties en financieel onderzoek bevat – zojuist door een derde partij is vastgelegd. Wat dit onaangenaam maakt, is dat er onderweg niets stukgaat. Alles werkt precies zoals het hoort, en dat is nu juist de bedoeling.
„Alles werkt precies zoals het hoort — en dat is nu juist de bedoeling."
Waarom je beveiligingslaag de diefstal mist
De aanval is gevaarlijk juist omdat hij zich in het volle daglicht verstopt en langs bijna elke traditionele controle glipt. Drie zaken verklaren waarom.
Wat de aanval doet
- Het toestemmingslek. De extensie „hackt" zich geen rechten toe – je verleent ze vrijwillig bij de installatie.
- Geen kwaadaardige payload. Geen virus, geen ransomware, geen uitvoerbaar bestand. De diefstal vindt plaats in het verkeer zelf.
- Domeincamouflage. Verkeerd gespelde domeinen zoals perplexity-ai.online in plaats van het echte perplexity.ai.
Waarom controles falen
- Beveiligingssoftware beschouwt de gegevensoverdracht als geautoriseerd gebruikersgedrag — je hebt de deur zelf geopend.
- Een antivirusprogramma dat naar schadelijke bestanden zoekt, heeft simpelweg niets te vinden.
- De valse domeinen ogen geloofwaardig voor een vluchtige blik, maar worden volledig door de dreigingsactor beheerd.
Het patroon is hetzelfde als in de eerdere artikelen van deze reeks: de gereedschappen zijn niet kapot. Ze bewaken enkel een deur waar deze dreiging niet meer doorheen gaat. Een controle die naar schadelijke code zoekt, heeft niets aan te merken wanneer de diefstal bestaat uit een recht dat je zelf hebt verleend.
Waar de verdediging realistisch kan ingrijpen
Breng je het probleem terug tot de kern, dan blijft er één afhankelijkheid over. De kaping werkt alleen zolang een extensie je zoekverkeer via een niet-geverifieerde derde partij mag leiden zonder dat iemand vraagt of dat wel klopt. Kijk je niet naar wie de extensie is, maar naar wat ze werkelijk doet met haar rechten, dan verschuift de zwakte van vertrouwen naar concrete handeling.
De logica volgt een rechte keten:
Elke extensie wordt beoordeeld op haar lopende gedrag, niet op hoe geloofwaardig de naam of het logo eruitziet.
Probeert een extensie een twee-sprong-omleiding op te zetten of je adresbalkzoekopdrachten stilletjes via een niet-geverifieerd domein te leiden, dan wordt het afwijkende patroon herkend en de verbinding verbroken.
Bereikt de zoekopdracht de server van de aanvaller nooit, dan is er niets te loggen en heeft de kaping niets om door te sturen.
Eerlijk over de grenzen
Een gedragsgerichte controle grijpt in vanaf het moment dat een extensie afwijkt van haar doel. Ze haalt geen zoekopdrachten terug die bij een eerdere gelegenheid al zijn verzonden, en ze verandert niets aan de manier waarop een extensiewinkel intern controleert wat er bij haar wordt gepubliceerd. Haar taak is de weg naar voren afsluiten – en tegen een aanval die leeft van het stilletjes omleiden van je verkeer, is dat precies de weg die telt. Omdat de controle zich richt op afwijkende omleidingen en niet op legitieme functies, blijven de extensies die je bewust gebruikt gewoon werken.
Herwin de privacy van je browser
Vertrouwen is niet genoeg
Het verontrustende aan de AI-bedrieger is niet dat hij geavanceerd is, maar dat hij zo alledaags is. Er wordt niets geforceerd, er gaat geen alarm af.
Het oppervlak misleidt
Een tool die er precies uitziet als wat je zocht doet aan de oppervlakte exact wat je vroeg – en stuurt tegelijk een kopie van elke zoekopdracht naar iemand anders.
„Een AI-assistent hoort je te helpen antwoorden te vinden — niet als afluisterlijn te dienen voor datahandelaren en dreigingsactoren."
Het praktische antwoord is niet om AI-extensies helemaal te mijden of alles wat je installeert te wantrouwen. Het is om het vertrouwen in een extensie niet als vanzelfsprekend en blijvend te beschouwen, en te bewaken wat ze werkelijk doet voordat die handeling je gegevens bereikt.
Laat Total Adblock controleren hoe je extensies met je verkeer omgaan, zodat je zoekopdrachten precies daar terechtkomen waar jij wilt – en nergens anders.